Darmowy poradnik PDF
NIS2 w placówce medycznej.Czy ISO 27001 wystarczy?
Kogo w ochronie zdrowia obejmuje znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa, co trzeba wdrożyć do 3 kwietnia 2027 r. i czego certyfikat ISO nie załatwi. Osiem stron, przy każdym twierdzeniu artykuł ustawy.
Darmowy poradnik · PDF · 8 stron
NIS2 w placówce medycznej. Czy ISO 27001 wystarczy?
Zapisz się do newslettera Playzoom — poradnik wyślemy w pierwszej wiadomości. Stan prawny: ustawa o KSC po nowelizacji z 2026 r. (Dz.U. 2026 poz. 252).
- czy Twoja placówka jest podmiotem kluczowym, ważnym, czy jest poza ustawą
- terminy: 3 kwietnia 2027 i 2028 r., kary dla placówki i kierownika
- plan wdrożenia w ośmiu krokach, z artykułami ustawy
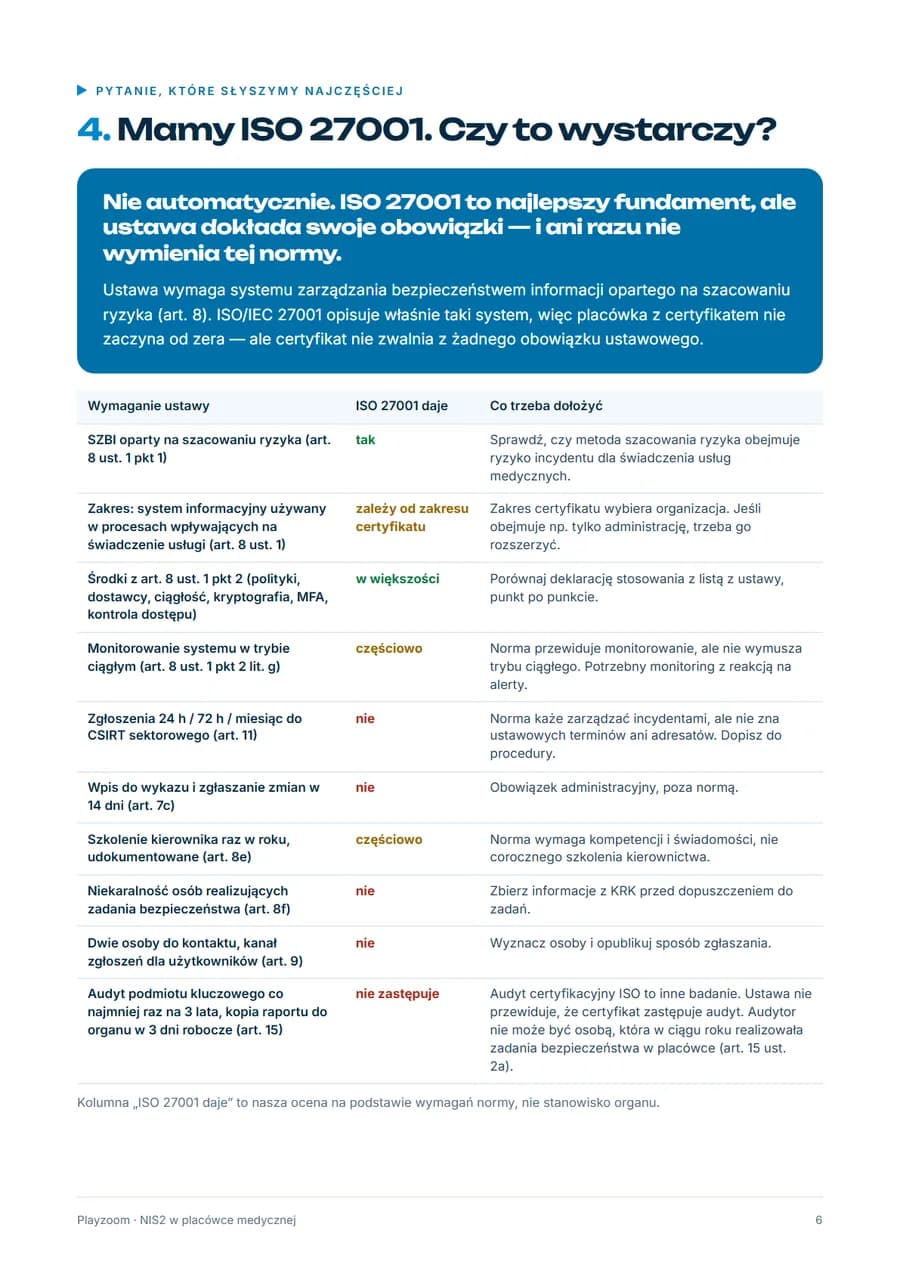
- czy ISO 27001 wystarczy — tabela, czego certyfikat nie załatwi
- lista kontrolna do wydrukowania
Zajrzyj do środka
Tabela, której szukał Twój audytor.
Wymagania ustawy obok tego, co daje ISO 27001, i tego, co trzeba dołożyć. Do tego plan w ośmiu krokach i lista kontrolna, którą wydrukujesz i odhaczysz na zebraniu zarządu.
Pytania
Zanim pobierzesz.
Pytania
Zanimzapytasz.
Czy przychodnia albo gabinet musi wdrożyć NIS2?
Zależy od formy i wielkości. Praktyka zawodowa lekarza nie jest podmiotem leczniczym i jest poza ustawą o KSC. Podmiot leczniczy będący przedsiębiorcą jest podmiotem ważnym od wielkości średniego przedsiębiorstwa (co do zasady od 50 osób albo powyżej 10 mln euro obrotu i sumy bilansowej), a kluczowym jako duże przedsiębiorstwo. Podmiot leczniczy niebędący przedsiębiorcą, np. SP ZOZ, jest ważny przy 50–249 zatrudnionych i kluczowy od 250 (art. 5 ust. 8).
Do kiedy trzeba się dostosować?
Nowelizacja obowiązuje od 3 kwietnia 2026 r. Obowiązki z rozdziału 3 ustawy, w tym system zarządzania bezpieczeństwem informacji, trzeba wdrożyć do 3 kwietnia 2027 r. Podmiot kluczowy przeprowadza pierwszy audyt do 3 kwietnia 2028 r.
Czy certyfikat ISO 27001 wystarczy do spełnienia NIS2?
Nie automatycznie. Ustawa wymaga systemu zarządzania bezpieczeństwem informacji opartego na ryzyku, a ISO 27001 opisuje taki system, więc jest dobrą bazą. Ustawa nie wymienia jednak normy i dokłada własne obowiązki: zgłoszenia incydentów w 24 h, 72 h i miesiąc do CSIRT sektorowego, wpis do wykazu, coroczne szkolenie kierownika, niekaralność osób z zadaniami bezpieczeństwa i audyt z art. 15. Szczegółowe porównanie jest w poradniku.
Jak dostanę poradnik?
Po zapisie wyślemy e-mail z linkiem potwierdzającym. Po potwierdzeniu pobierzesz PDF od razu na stronie, a link przyjdzie też e-mailem. Z newslettera wypiszesz się jednym kliknięciem w każdej wiadomości.